
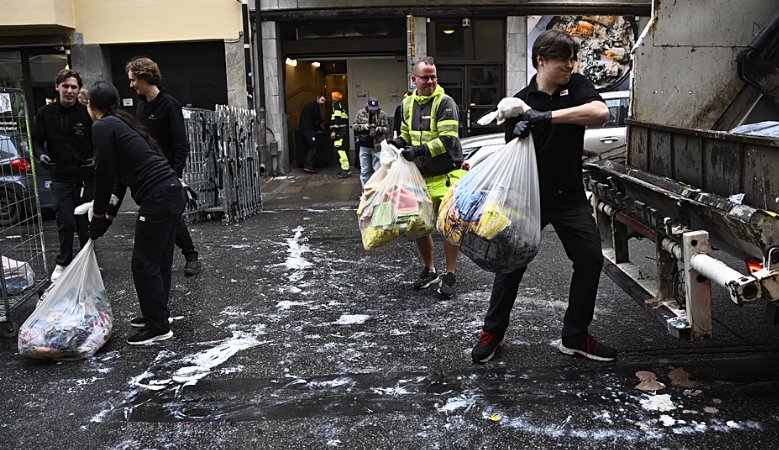
Frigoriferët dhe ngrirësit në supermarketet evropiane po bëhen gjithnjë e më shumë objekt i sulmeve kibernetike, duke shkaktuar rritje të temperaturave, prishje të produkteve ushqimore dhe shqetësime për sigurinë e zinxhirit të furnizimit me ushqime.
Rasti më i fundit, i raportuar të hënën, preku rrjete supermarketesh në Belgjikë, Luksemburg, Estoni, Holandë dhe Irlandë. Edhe Suedia u përfshi në këtë valë incidentesh, pasi një dyqan raportoi se kishte qenë objekt i një sulmi kibernetik.
Këto zhvillime vijnë vetëm pak javë pas një sulmi të madh në Francë, ku u prekën rreth 500 deri në 700 supermarkete. Si pasojë, sistemet e ngrirjes u çaktivizuan dhe temperaturat në disa pajisje arritën deri në 50 gradë Celsius.
Deri më tani, asnjë grup nuk ka marrë përgjegjësinë për sulmet dhe nuk ka persona të akuzuar zyrtarisht. Megjithatë, autoritetet franceze dyshojnë se në incidentin e 12 tetorit mund të jenë përfshirë aktorë ndërkombëtarë.
Pse frigoriferët e supermarketeve janë të lidhur me internetin?
Frigoriferët, ngrirësit, sistemet e ngrohjes dhe pajisjet e sigurisë në dyqane po lidhen gjithnjë e më shumë me internetin, për të mundësuar monitorimin dhe kontrollin e tyre nga distanca.
Kjo teknologji u lejon pronarëve dhe menaxherëve të kontrollojnë temperaturat, të marrin njoftime për defektet dhe të menaxhojnë pajisjet përmes aplikacioneve ose sistemeve cloud.
Megjithatë, kjo lidhje krijon edhe rreziqe të reja. Nëse një haker arrin të depërtojë në rrjetin e një biznesi, ai mund të marrë kontrollin e pajisjeve, të ndryshojë parametrat e funksionimit, të bllokojë aksesin e përdoruesve ose t’i fikë ato plotësisht.
Në rastin e supermarketeve, pasojat mund të jenë të konsiderueshme, pasi ndërprerja e sistemit të ftohjes mund të çojë në prishjen e sasive të mëdha të ushqimeve.
Cila është arsyeja e sulmeve?
Motivet e sulmeve mbeten të paqarta. Meqenëse askush nuk ka marrë përsipër përgjegjësinë dhe nuk janë raportuar përfitime financiare, ekspertët nuk përjashtojnë mundësinë që qëllimi të jetë krijimi i kaosit ose përgatitja e sulmeve të tjera.
Marta Rybczynska, themeluese dhe eksperte e sigurisë kibernetike në kompaninë Ygreky, deklaroi për Euronews Next se, duke përjashtuar motivet e tjera, pas këtyre incidenteve mund të qëndrojë një grup i mbështetur nga një shtet.
Sipas saj, fillimisht sulmi në Francë mund të dukej si vepër e një grupi të rinjsh, por përsëritja e incidenteve në disa vende evropiane e bën më të besueshme mundësinë e një aktiviteti më të organizuar. Megjithatë, ajo nuk përjashton as mundësinë që sulmuesit e rinj thjesht të kenë kopjuar të njëjtën metodë.
Rybczynska thekson se një nga arsyet kryesore pse këto pajisje janë shënjestra të lehta është fakti se udhëzimet dhe informacionet për shfrytëzimin e dobësive të tyre gjenden lehtësisht në internet.
Ajo ngre gjithashtu pyetjen se përse supermarketet nuk i forcuan sistemet e tyre të mbrojtjes pas sulmeve të para në Francë.
Sipas ekspertes, shumë biznese nuk e kishin konsideruar më parë veten si objektiva të mundshëm të sulmeve kibernetike dhe nuk kishin investuar mjaftueshëm në mbrojtjen e sistemeve të tyre.
Pajisjet e vjetra, një dobësi e madhe e sigurisë
Një tjetër problem lidhet me teknologjinë e vjetruar që përdoret në shumë supermarkete.
Pavlina Pavlova, themeluese e organizatës jofitimprurëse të sigurisë kibernetike Critical Cyber, paralajmëron se këto sulme mund të vazhdojnë pikërisht sepse pajisjet janë të cenueshme.
Sipas saj, shumë sisteme funksionojnë me kontrollues të vjetër, të cilët nuk marrin më përditësime sigurie ose janë të vështirë për t’u riparuar. Në sulmin në Francë, disa prej pajisjeve të prekura ishin modele të vjetra, për të cilat nuk ofroheshin më përditësime, pavarësisht dobësive të njohura të sigurisë.
Pavlova e përshkruan këtë problem përmes tri karakteristikave: pajisjet janë të arritshme nga jashtë, kanë rëndësi për funksionimin e biznesit dhe janë të pambrojtura ndaj sulmeve.
A mund ta përkeqësojë situatën inteligjenca artificiale?
Ekspertët paralajmërojnë se inteligjenca artificiale mund ta bëjë situatën edhe më shqetësuese, duke ulur pengesat teknike për kryerjen e sulmeve kibernetike.
Përdorimi i saj mund t’u mundësojë sulmuesve të identifikojnë më shpejt dobësitë e sistemeve, të automatizojnë procese të caktuara dhe të ndërmarrin sulme në një shkallë shumë më të madhe dhe me shpejtësi që do të ishte e vështirë të arrihej vetëm nga njerëzit.
Sipas Pavlovës, zbulimi i dobësive përmes inteligjencës artificiale po e bën më të lehtë identifikimin dhe shfrytëzimin e pikave të dobëta, përfshirë edhe ato që lidhen me funksione jetike nga të cilat varen njerëzit.
Problemi qëndron edhe te fakti se mbrojtja dhe riparimi i këtyre sistemeve nuk mund të ecin gjithmonë me të njëjtën shpejtësi si sulmet e automatizuara.
Kjo krijon një hendek gjithnjë e më të madh mes aftësive të sulmuesve dhe kapaciteteve të bizneseve për t’u mbrojtur.
Copyright © Gazeta “Si”
Të gjitha të drejtat e këtij materiali janë pronë ekskluzive dhe e patjetërsueshme e Gazetës “Si”, sipas Ligjit Nr.35/2016 “Për të drejtat e autorit dhe të drejtat e tjera të lidhura me to”. Ndalohet kategorikisht kopjimi, publikimi, shpërndarja, tjetërsimi etj, pa autorizimin e Gazetës “Si”, në të kundërt çdo shkelës do mbajë përgjegjësi sipas nenit 179 të Ligjit 35/2016.
Lini një Përgjigje